透明加密、手动加密和文档权限管理有什么区别?
先区分对象与工作方式
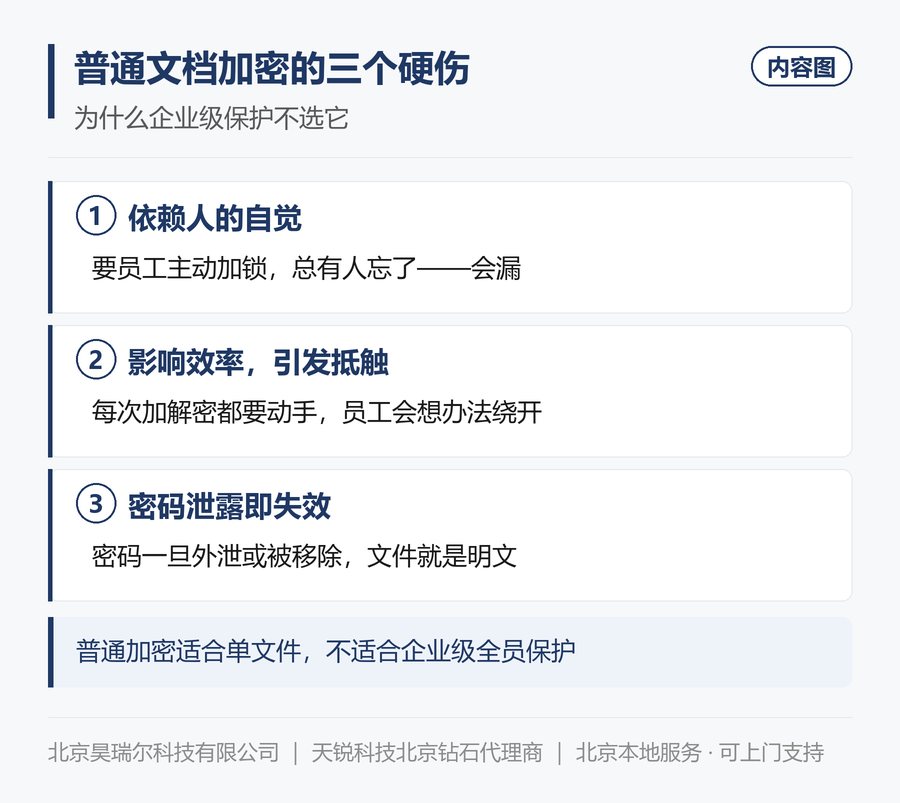
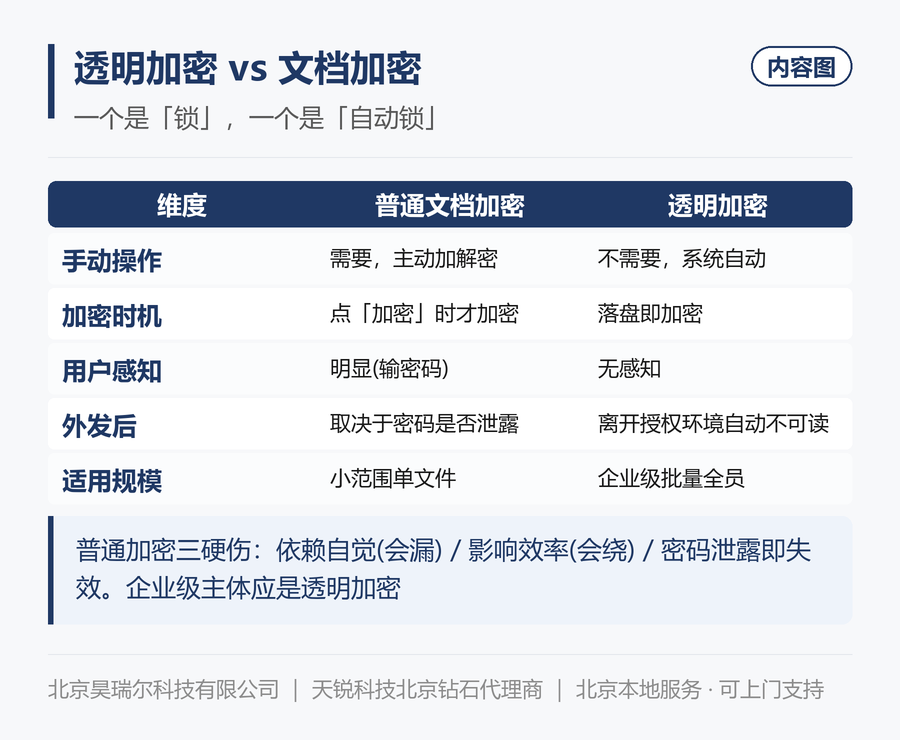
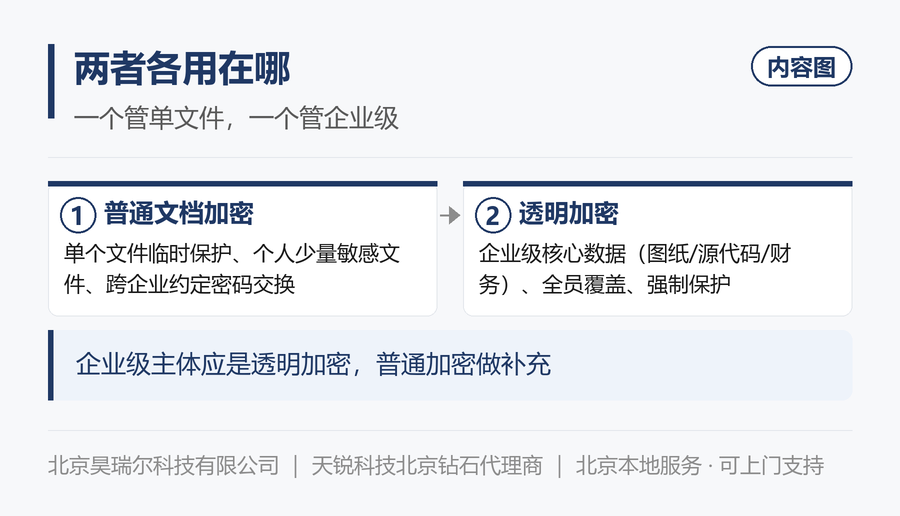
“文档加密”描述保护对象,“透明加密”描述加解密的执行方式,透明加密本身可以属于文档加密。手动设置Office密码、压缩包口令、终端透明加密和文档库权限管理并非同一层级概念。评估时要问:谁负责触发加密、哪些程序和文件受保护、打开时怎样验证权限、外发后还剩哪些限制。
透明加密如何工作
绿盾方案以驱动层加密为核心。对纳入策略的文件类型和应用程序,授权人员在受管环境中打开、编辑和保存文件,由系统按策略处理加解密。其作用是减少员工每次手动操作,并保持受保护文件的密文状态。这里的“透明”不代表对所有软件零影响,兼容性、插件、临时文件和导出格式都要验证;不能说所有新建文件无差别自动加密。
为什么还需要其他模式
第16页列出半透明模式:新建文件不自动加密,已有密文正常查看并保持加密,可手动处理涉密文件。智能加密根据关键字对、正则和文件属性识别内容后按策略加密;落地加密按路径、后缀和程序处理下载文件;全盘加密用于历史文件扫描处理。不同模式对应岗位工作流,不应把半透明理解成只加密一半内容。
文档库权限解决什么
绿盘第9—11页分别控制可见、预览、编辑、下载、打印、外链及安全空间操作。它重点约束在平台中谁可以进行哪些动作;文件通过获准下载或其他系统流出后,是否继续受控取决于加密联动与接收环境。文件密码通常依赖持有人保管口令,企业级透明加密依赖客户端、账号权限和密钥管理,两者运维方式不同。
选型怎样测
实施建议:在真实软件中测试新建、编辑、另存、复制粘贴、批量转换、外发和离线打开,再测试未授权账号、无客户端设备和审批解密后的接收效果。确认故障恢复、密钥备份、服务端连接和撤权流程。打印、拍照、明文解密及合法获准的内容使用不是单靠加密算法就能解决,应按风险配合通道、权限、水印和审计。
文件加密的配置与验收细节
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 透明加密 | 为指定程序和文件类型配置保护策略,授权用户按原软件编辑保存,文件按策略保持密文。 | 用真实文件测试新建、打开、另存、导出,再换未授权环境检查读取结果。 |
| 半透明加密 | 新建普通文件不自动加密;已加密文件正常使用并保持密文,需要时手动加密。 | 分别测试新建明文、编辑旧密文和主动加密,不能只测其中一种。 |
| 智能与落地加密 | 前者根据关键字对、正则或文件属性判断敏感内容,后者按指定路径、后缀和程序处理落地文件。 | 检查应命中、应放行与下载样本,记录触发条件和未覆盖格式。 |
| 历史文件 | 全盘加密按范围、类型和任务配置处理历史资料。 | 先备份并小范围验证,再核对成功、失败和未处理文件,不等同于磁盘整盘加密。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第15—18页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第21页
权限应从人员范围细化到具体动作
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 部门与密级 | 绿盾资料区分部门阅读权限和文件、人员密级,约束跨部门及高密低流。 | 用同部门、跨部门、高低密级账号分别打开同一文件,验证授权变更生效条件。 |
| 文档库操作 | 绿盘区分可见、预览、创建、上传、编辑、下载、打印、外链和删除等权限。 | 不能用预览成功推导下载获准;用不同角色逐项验证操作和拒绝结果。 |
| 安全空间 | 绿盘介绍二级密码、截屏打印限制、拖拽复制外链限制与目录权限继承。 | 测试复制进入空间后的权限、退出后的访问和不同终端入口,确认平台支持范围。 |
| 例外与收权 | 业务负责人确认临时访问范围与到期条件,管理员执行并记录变更。 | 转岗和离职复测旧账号,检查共享目录、外链及离线设备的遗留授权。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第18页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第9—11页;《天锐蓝盾—企业商业秘密保护建设方案》 第20页
资料来源与使用范围
《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第15—21、24—25页;《天锐绿盘文档安全管理平台解决方案》(文件名V5.07.1.251222,正文V5.0) 第9—11页
产品功能为对应版本方案资料所述,实际模块、操作系统和接口范围按授权清单与测试记录核对。文中的配置流程、清单和验证方法属于实施建议,并非未经测试的效果承诺。