U盘如何分级管控?按禁用、只读、授权读写与文件加密配置
先明确是阻止带出,还是允许受控交换
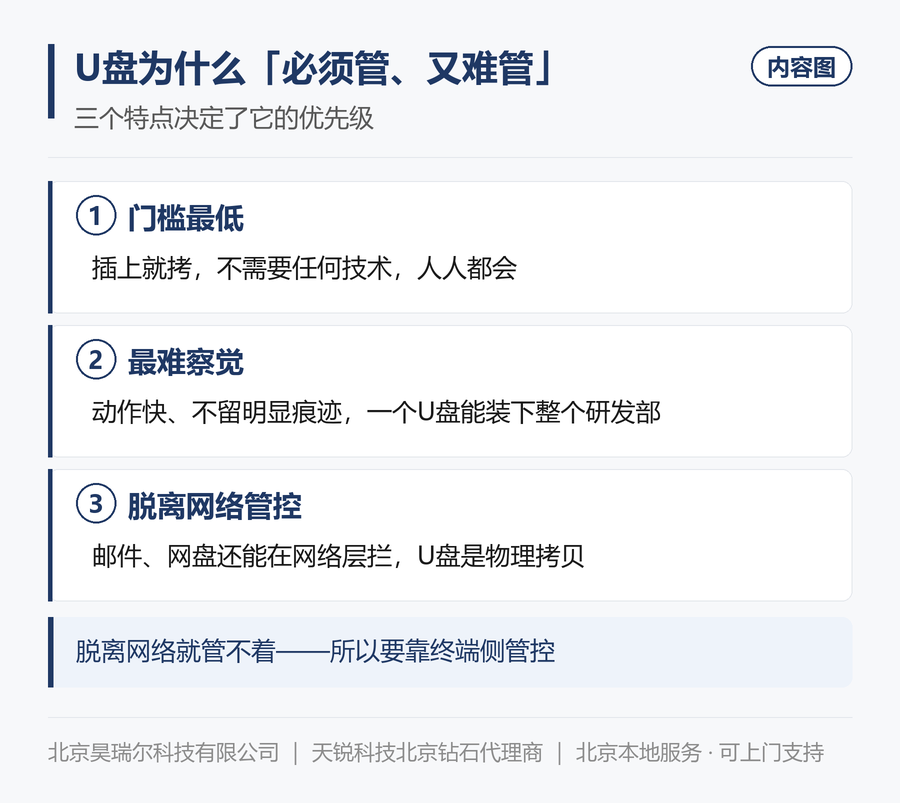
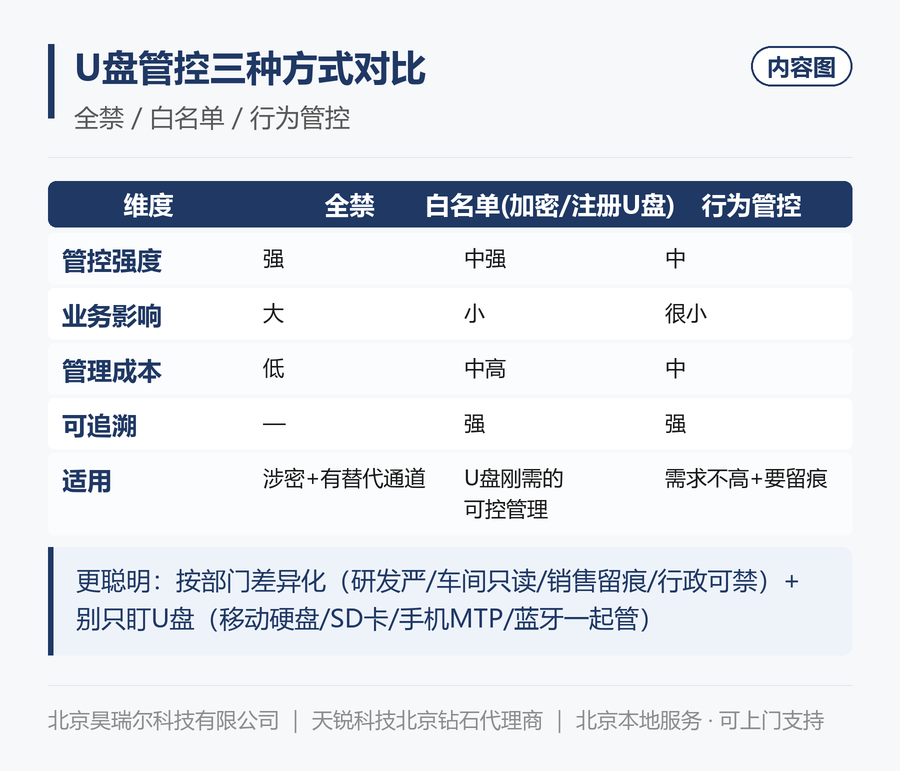
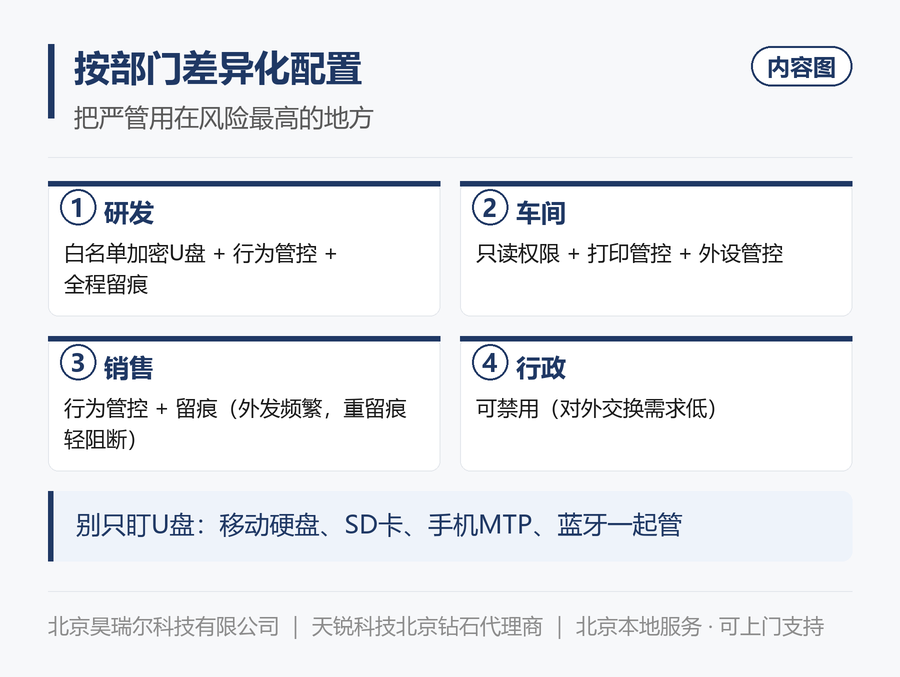
研发核心岗位、现场生产设备、财务导入和外勤交付使用U盘的目的不同。完全禁用适合不需要移动介质交换的受管终端;只读适合从介质读取但不允许写出的业务;授权读写适合确有双向交换需求的岗位;文件加密用于保护拷入介质的特定文件。这些控制可以组合,但“U盘在白名单”只代表设备被允许使用,不代表其中内容已加密或允许所有数据带出。
设备权限有哪些具体选项
绿盾第30页列出对普通U盘设置允许、禁止、只读和断网使用等方式,对已授权设备设置读写、只读或禁止,并支持未授权设备禁用、插拔告警等。正式配置前应核对目标客户端和介质类型。应识别存储设备与键鼠等USB外设的差别,不能用“全部USB禁用”代替存储设备策略。
加密和内容识别解决不同问题
绿盾第17页介绍拷贝加密与拷贝到U盘加密。蓝盾第35页介绍对USB拷贝等操作按规则检测敏感内容,对命中内容拦截、非敏感内容按策略放行。前者重在文件离开授权环境后的可读性,后者重在是否允许复制;若明文经过允许的流程被带出,加密策略不一定继续约束它。
业务例外应怎样记录
实施建议:申请记录人员、设备标识、业务用途、文件范围、有效期限和审批人;交付完成后收回临时授权,核对拷贝日志与登记内容。设备标识字段和到期回收方式应根据产品实际能力验证。生产设备不能安装客户端时,不应默认套用办公终端方案,可另设交换终端与人工交接流程。
实测清单
分别尝试未授权U盘插入、授权U盘读取、从终端写入、从U盘复制回本机、改名文件拷贝、压缩包拷贝和离线使用。验证正常业务能完成、敏感样本按预期处理,后台可找到操作人员、终端、时间和文件线索。手机MTP、蓝牙、光盘等是不同通道,U盘策略通过不代表它们已被覆盖。现有方案资料没有保证所有外设型号或所有操作系统功能完全一致。
移动介质交换的设备与内容控制
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 设备授权 | 普通与认证U盘可按策略允许、禁止、只读或读写,认证设备可限制期限。 | 测试未授权插入、读取与写入,确认权限方向,不把设备白名单视为文件无条件放行。 |
| 文件处理 | 拷贝加密保护受控文件,内容检测决定敏感资料是否允许复制。 | 同时验证正常文件、敏感文件、改名和压缩包,检查拷出后的可读性与事件记录。 |
| 其他通道 | 手机存储、蓝牙、光盘、网页和网盘属于不同路径。 | U盘测试通过后仍要逐项核对其他实际出口,不能写成USB策略覆盖所有传输。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第17、30、37页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第35页
文件加密的配置与验收细节
下表中的操作和验证方法为实施建议,功能范围依据所列产品方案。
| 对象 | 具体机制或动作 | 如何核查 |
|---|---|---|
| 透明加密 | 为指定程序和文件类型配置保护策略,授权用户按原软件编辑保存,文件按策略保持密文。 | 用真实文件测试新建、打开、另存、导出,再换未授权环境检查读取结果。 |
| 半透明加密 | 新建普通文件不自动加密;已加密文件正常使用并保持密文,需要时手动加密。 | 分别测试新建明文、编辑旧密文和主动加密,不能只测其中一种。 |
| 智能与落地加密 | 前者根据关键字对、正则或文件属性判断敏感内容,后者按指定路径、后缀和程序处理落地文件。 | 检查应命中、应放行与下载样本,记录触发条件和未覆盖格式。 |
| 历史文件 | 全盘加密按范围、类型和任务配置处理历史资料。 | 先备份并小范围验证,再核对成功、失败和未处理文件,不等同于磁盘整盘加密。 |
功能依据:《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第15—18页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第21页
资料来源与使用范围
《天锐绿盾一体化解决方案》(文件名基于V7.07,PDF逐页OCR) 第17、30、37页;《天锐蓝盾数据泄露防护系统解决方案》(文件名V5.03.3.260420,全模块含高级算法) 第19、35页
产品功能为对应版本方案资料所述,实际模块、操作系统和接口范围按授权清单与测试记录核对。文中的配置流程、清单和验证方法属于实施建议,并非未经测试的效果承诺。